
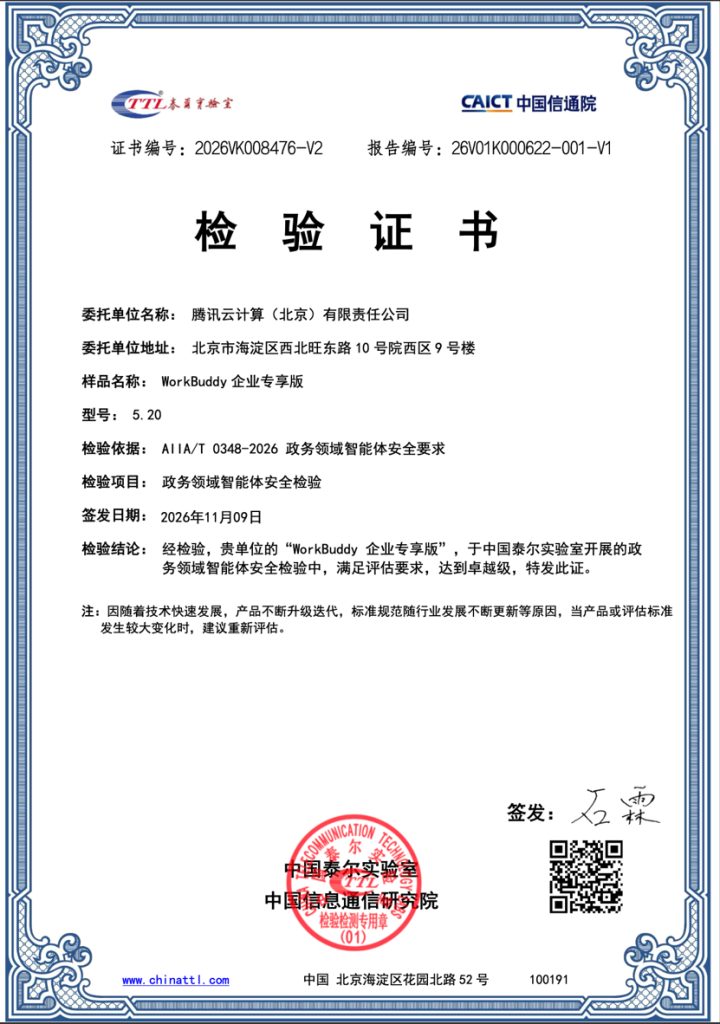
近日,在2026腾讯全球数字生态大会数字政府专场上,中国信通院人工智能研究所安全治理部专家黑一鸣博士介绍,中国信通院已启动“政务领域智能体安全测试评估”。腾讯WorkBuddy企业版经材料审查、测试验证和综合评议,首批通过该测评,并获得最高等级,具备行为可控、过程可溯、数据可管的能力。
测评的出发点,是政务智能体角色的变化。智能体正在政务咨询、政务办公、城市治理、应急指挥等场景加速落地,从“问答助手”升级为交付成果的“工作伙伴”。它能调用业务系统接口、执行数据写入,一旦被注入恶意指令或出现决策偏差,可能造成政务数据泄露,甚至引发公共安全风险。政务业务关乎公共利益和个人权益,安全责任高于通用场景。
本轮测评依据《政务领域智能体安全要求》技术规范,以“合法合规、权责清晰、最小授权、人机协同、分级分域、全程可控”六大安全原则为基础,围绕“三大安全等级”与“七大安全领域”开展测试评估。
其中,安全等级依智能体能力由低到高划分:一级只提供检索与问答,二级可调用内部工具或接口、操作需经人工确认,三级能够自主规划并执行操作,包括跨系统写入与批量处理;安全领域涵盖本体、数据、运行、交互、供应链、基础设施、监测与处置。
WorkBuddy是腾讯出品的全场景AI办公智能体,能够自主规划执行任务、交付完整成果。此次WorkBuddy企业专享版,按最高等级要求接受了本体、数据、运行、交互、供应链、基础设施、监测与处置七大领域的全部检验,且全部合格。
黑一鸣认为,面对智能体动态开放的行为空间,只守边界已经不够,安全防护要从“边界防御”转向“纵深防御”,在运行环境、数据资源、模型本体、应用交互筑牢四道防线。
对照四道防线,WorkBuddy的安全设计逐层展开。运行环境要夯实底座、划清边界。检验确认,WorkBuddy运行环境的非必要入口已关闭或受限,管理和数据访问按授权控制,运行所用的中间件与存储资源独立部署。
数据资源要管住来源、控住流向。WorkBuddy具备默认的数据分类分级能力并支持自定义配置,非知识库拥有者无法获取知识库内容,用户输入命中敏感信息规则即触发拦截确认,用户记忆只有本人可见。
模型本体要守住认知中枢、把住输出关口。WorkBuddy内置的24款模型均为国内已备案模型,开源组件无高危风险漏洞,并建立了模型来源台账和工具插件清单。
应用交互要管住行为、控住后果。面对提示词注入和越狱攻击,WorkBuddy守住了既定的答复和操作边界;面对含违法和不良信息的文本、图像、音频,均作出拒答或正向引导。删除文件等高危指令须经人工授权,诱导调用越权工具的请求被拒绝,越权访问、异常调用可被识别记录,运行日志留存不少于6个月。
同时,WorkBuddy通过腾讯云TC-AICC可信计算把推理放进硬件隔离的可信执行环境,数据以密文进入、在内部解密运算、结果加密返回,明文只在用户端和可信节点内可见,做到“可用不可见”。
此前,WorkBuddy已首批通过中国信通院“可信AI-智能助理智能体(Claw)”评估,也是全国首个、且唯一获颁CCIA“自动化决策-智能助理(Claw类)二星+级标识证书”的企业,并通过国家互联网应急中心安全众测获评Claw类智能体应用优秀产品,内置的TC-AICC可信计算获评信通院“企业级大模型推理安全成熟度”最高等级“引领级”。WorkBuddy还参编了深圳《人工智能可信办公智能体标准体系》,把自身的可信AI办公实践写进标准。
这些能力也在真实政务环境中接受检验。深圳市标准技术研究院依托WorkBuddy与企业微信,3个试点部门75人历时3个月先行先试,全流程零数据泄露、零权限越界;国家数据发展研究院已全面启用WorkBuddy企业专享版,在信息安全可靠的基础上覆盖公文起草、院务办理等四大核心场景;广东湾擎·WorkBuddy今年8月上线试运行,在线下首次实战培训中,22家试点部门、8个地市在2天时间跑出了数十个政务AI应用。 此外,腾讯云近期还发布了《WorkBuddy企业版安全白皮书》,首次系统披露WorkBuddy的全链路安全管控体系,以“可控、可溯、可管”为目标,覆盖事前识别、事中拦截、事后恢复和全程留痕,让